Jakarta, – Badan Siber dan Sandi Negara (BSSN) mendorong seluruh pengelola pusat data (data center) dan pemangku kepentingan industri kriptografi nasional untuk segera memperkuat infrastruktur keamanan siber. Langkah tersebut dinilai semakin mendesak karena ancaman siber kini tidak lagi sekadar menyasar aplikasi atau perangkat pengguna, tetapi mulai membidik fondasi utama infrastruktur informasi vital Indonesia, Selasa (2/9/2026).
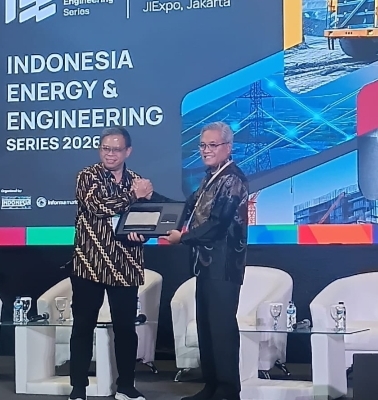
Pesan tersebut disampaikan Direktur Keamanan Siber dan Sandi Teknologi Informasi Komunikasi, Media, dan Transportasi BSSN, Nur Achmadi Salmawan, saat menjadi pembicara utama (keynote speaker) dalam seminar Indonesia Energy & Engineering (IEE) Series 2026 di JIExpo Kemayoran, Jakarta, Rabu (2/9/2026).
Dalam paparannya, Nur Achmadi mengatakan paradigma keamanan data center telah mengalami perubahan besar. Jika satu dekade lalu perhatian industri lebih banyak tertuju pada kapasitas daya, sistem pendingin, hingga keamanan fisik gedung, kini keamanan siber menjadi salah satu fondasi paling krusial.
“Keamanan fisik tidak lagi cukup. Keamanan siber kini menjadi fondasi baru bagi infrastruktur kritis kita. Terlebih sesuai Perpres No. 82 Tahun 2022, posisi data center berada di titik pusat risiko nasional karena seluruh layanan publik dan ekonomi digital bertumpu pada jaringan dan cloud di dalamnya,” ujar Nur Achmadi.
Menurutnya, pengelola data center harus memahami prinsip interdependent security, yakni keamanan sebuah fasilitas dapat menentukan tingkat keamanan keseluruhan sistem yang bergantung di atasnya.
Artinya, gangguan terhadap satu titik infrastruktur dapat memberikan efek berantai terhadap layanan publik, dunia usaha, hingga aktivitas ekonomi digital. Pembelajaran tersebut, kata dia, dapat dilihat dari pengalaman insiden siber yang pernah menimpa Pusat Data Nasional Sementara (PDNS) di Surabaya.
5,51 Juta Anomali, 13,9 Juta Aktivitas Ransomware
BSSN mencatat ancaman siber di Indonesia terus menunjukkan peningkatan. Berdasarkan pemantauan Security Operations Center (SOC) sepanjang 2025, tercatat 5,51 juta anomali lalu lintas data yang terpantau.
Selain itu, terdapat 13,9 juta aktivitas ransomware yang dikategorikan sebagai insiden dengan tingkat atensi tinggi. Tidak kalah mengkhawatirkan, sebanyak 44,7 juta data terekspos di darknet, yang berdampak langsung terhadap 461 instansi pemerintah.
Persoalan lain yang menjadi perhatian BSSN adalah masih rendahnya respons terhadap peringatan dini.
Sepanjang 2025, BSSN telah mengirimkan 2.855 notifikasi potensi insiden siber kepada berbagai instansi pemerintah maupun sektor swasta. Namun, sekitar 25 persen notifikasi tersebut belum mendapatkan respons secara memadai.
“Ini menunjukkan bahwa deteksi saja tidak cukup. Yang paling penting adalah bagaimana peringatan tersebut segera ditindaklanjuti agar potensi insiden tidak berkembang menjadi gangguan yang lebih besar,” kata Nur Achmadi.
BSSN Dorong Seluruh Organisasi Bentuk CSIRT
Menghadapi kondisi tersebut, BSSN mendorong setiap penyelenggara sistem elektronik membentuk Computer Security Incident Response Team (CSIRT).
CSIRT diharapkan menjadi tim resmi yang memiliki kemampuan untuk mendeteksi, menangani, dan merespons insiden siber sekaligus menjadi titik koordinasi antara operator sistem dengan pemerintah.
Nur Achmadi menekankan setidaknya terdapat empat hal yang harus dipersiapkan, yakni struktur dan mandat yang jelas, kanal kontak resmi selama 24 jam, playbook atau SOP eskalasi insiden, serta simulasi penanganan insiden secara berkala.
“Setiap organisasi itu didorong untuk membentuk tim tanggap insiden siber. Kalau istilah asingnya CSIRT, Cyber Security Incident Response Team. Semua organisasi penyelenggara sistem elektronik kalau bisa membentuk tim itu, jadi kalau ada insiden kita gampang koordinasi,” jelasnya.
Menurutnya, keberadaan CSIRT bukan sekadar memenuhi aspek administratif, tetapi menjadi bagian penting dari kesiapan organisasi menghadapi serangan siber yang dapat terjadi kapan saja.
Ancaman Komputer Kuantum Mulai Diantisipasi
Selain ancaman siber konvensional, BSSN juga mulai mendorong industri untuk mempersiapkan diri menghadapi ancaman teknologi kuantum.
Salah satu agenda strategis yang disoroti adalah penerapan Post-Quantum Cryptography (PQC) atau kriptografi pasca-kuantum.
BSSN mengingatkan adanya skenario “Harvest Now, Decrypt Later”, ketika pelaku kejahatan siber mengumpulkan data terenkripsi saat ini untuk kemudian didekripsi di masa depan ketika teknologi komputer kuantum telah memiliki kemampuan yang memadai.
Fase awal ancaman kuantum operasional diproyeksikan berada pada rentang 2026–2030. Karena itu, pengelola data center dan pemilik sistem informasi strategis dinilai perlu mulai melakukan persiapan sejak sekarang.
Langkah awal yang dapat dilakukan antara lain menginventarisasi sistem dan aset kriptografi, memetakan ketergantungan terhadap algoritma seperti RSA dan ECC, serta membangun konsep crypto-agility sehingga algoritma kriptografi dapat diganti secara cepat apabila menghadapi perkembangan ancaman baru.
AI Harus Diimbangi Keamanan dan Etika
Perkembangan kecerdasan buatan atau Artificial Intelligence (AI) juga menjadi perhatian BSSN.
Nur Achmadi mengingatkan bahwa pemanfaatan AI harus diiringi dengan penguatan keamanan dasar, kredensial yang kuat, kriptografi, serta penerapan regulasi dan etika.
“Kita harus hati-hati dengan perkembangan AI. Semua aplikasi yang nanti berbasis AI itu harus diperkuat dengan kriptografi, dengan kredensial yang kuat seperti username dan password supaya tidak bisa disalahgunakan. Sekarang kan lagi didorong regulasi AI, jadi dalam penggunaan AI itu nanti ada etikanya,” ungkapnya.
Ia juga menegaskan bahwa penyalahgunaan AI untuk memalsukan identitas maupun data harus mendapatkan perhatian serius dan memiliki konsekuensi hukum yang jelas.
“Menyalahgunakan AI untuk memalsukan identitas harus ada sanksinya. Kalau etis, berarti didorong untuk semua pengguna menggunakan AI dengan cara yang benar.”
Kedaulatan Data Jadi Perhatian
Di tengah semakin masifnya pemanfaatan layanan digital dan AI, BSSN turut mendorong pengembangan aplikasi secara mandiri di lingkungan organisasi untuk meningkatkan kendali terhadap data dan mengurangi potensi kebocoran.
“Ya kita dorong untuk seperti itu, aplikasi sendiri lah nanti supaya nggak bocor ke mana-mana,” imbuh Nur Achmadi.
BSSN menilai penguatan keamanan siber tidak bisa dilakukan oleh satu pihak saja. Pemerintah, operator data center, penyelenggara sistem elektronik, industri teknologi, hingga pengguna harus membangun ekosistem keamanan yang saling terhubung.
Dengan meningkatnya ketergantungan Indonesia terhadap infrastruktur digital, keamanan data center kini bukan lagi sekadar persoalan teknologi, melainkan bagian dari ketahanan nasional. Penguatan CSIRT, modernisasi kriptografi, kesiapan menghadapi era kuantum, serta tata kelola AI menjadi langkah penting untuk memastikan transformasi digital Indonesia tetap aman, tangguh, dan berkelanjutan.